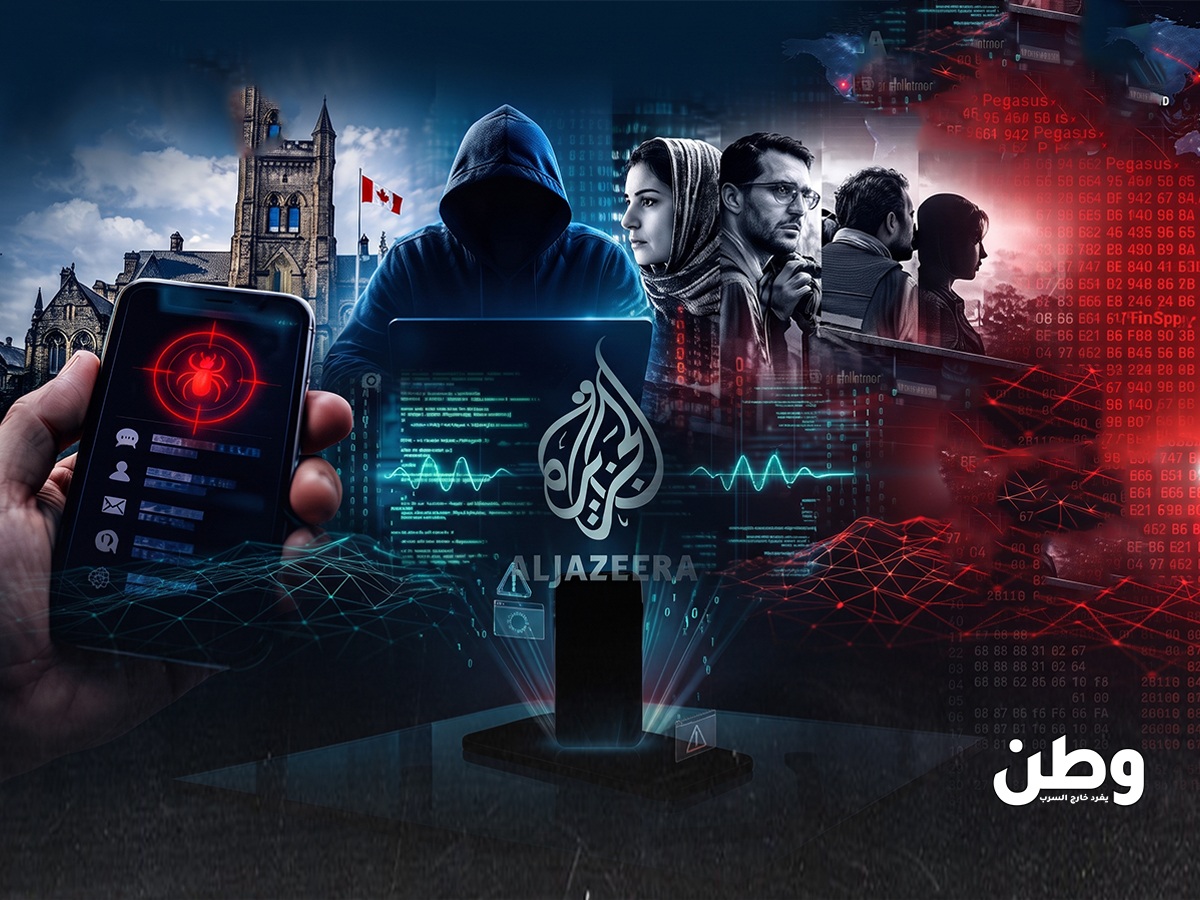
وطن-كشف تحقيق لمختبر «سيتيزن لاب» التابع لجامعة تورنتو الكندية عن حملة تجسس سيبراني استُخدمت فيها إعلانات رقمية لاستهداف أجهزة إلكترونية من دون الحاجة إلى أي تفاعل من المستخدمين، في تقنية تُعرف باسم «الاختراق من دون نقرة».
وبحسب التحقيق، ارتبطت الحملة بشركات إسرائيلية متخصصة في أدوات التجسس الرقمي، وطالت أهدافاً شملت موظفين في شبكة «الجزيرة» القطرية، إلى جانب جهات حكومية ودولية حساسة، ما يثير مخاوف بشأن استغلال البنية الإعلانية على الإنترنت للوصول إلى الهواتف والحواسيب.
اختراق عبر الإعلانات من دون نقرة
تعتمد التقنية المعروفة باسم «الاختراق من دون نقرة» على استغلال ثغرات أمنية للوصول إلى الجهاز المستهدف من دون مطالبة صاحبه بفتح رابط أو تنزيل ملف أو تنفيذ إجراء مباشر. وقد يجعل ذلك اكتشاف الهجوم أكثر صعوبة، لأن المستخدم قد يتعرض للاختراق بمجرد ظهور محتوى رقمي مُعدّ لاستغلال الثغرة.
ووفقاً للتحقيق، استُخدمت إعلانات رقمية بوصفها وسيلة للوصول إلى الأجهزة المستهدفة، في أسلوب يختلف عن الهجمات التقليدية التي تعتمد على إقناع المستخدم بالنقر على رابط خبيث أو فتح مرفق مشبوه.
وبمجرد نجاح الاختراق، يمكن لبرمجيات التجسس المصممة لهذا الغرض الوصول إلى معلومات موجودة على الجهاز، بحسب نوع الأداة والثغرة المستغلة والصلاحيات التي تتمكن من الحصول عليها.
عشرات الأجهزة التابعة لشبكة «الجزيرة» ضمن الأهداف
أفاد التقرير بأن ما لا يقل عن 45 جهازاً تابعاً لشبكة «الجزيرة» تعرّض لبرمجيات تجسس عبر إعلانات مرتبطة بمنصة «ديسكوفر-تك» خلال عامي 2024 و2025.
وتكتسب هذه النتيجة أهمية خاصة بالنظر إلى حساسية المعلومات التي قد يتعامل معها العاملون في المؤسسات الإعلامية، بما في ذلك المراسلات والبيانات المهنية ومصادر المعلومات. غير أن تحديد طبيعة البيانات التي جرى الوصول إليها فعلياً يتطلب الرجوع إلى التفاصيل التقنية التي وثقها التحقيق.
وأشار التقرير أيضاً إلى استهداف جهات وشبكات ذات حساسية عالية، من بينها أنظمة مرتبطة بوزارة الدفاع الأميركية والوكالة الدولية للطاقة الذرية ومحكمة العدل الدولية.
ويبرز ذلك اتساع نطاق المخاطر التي يمكن أن تنشأ عندما تتحول منظومات الإعلان الرقمي إلى قناة محتملة لتوزيع أدوات الاستغلال السيبراني، بدلاً من اقتصار دورها على عرض المحتوى التجاري.
«ديسكوفر-تك» ومنظومة الإعلانات الموجهة
بحسب ما أورده التحقيق، ترتبط الحملة بمنصة «ديسكوفر-تك»، التي وُصفت بأنها تتيح استهداف المستخدمين استناداً إلى بصماتهم الرقمية، وتسهيل إيصال أدوات التجسس إلى الأجهزة المستهدفة.
وتعتمد الإعلانات الرقمية عادة على تقنيات جمع البيانات وتحديد خصائص الأجهزة والجمهور لعرض محتوى ملائم للمستخدمين. لكن استغلال هذه البنية في عمليات تجسس قد يحول عملية عرض الإعلان إلى نقطة دخول للهجوم، إذا جرى دمجها مع ثغرات أمنية أو أدوات خبيثة.
وجاء في النص المنسوب إلى تقرير «سيتيزن لاب»: «شركة إعلانات إسرائيلية نشرت محتوى شاهده الملايين حول العالم، مما جعلهم عرضة لهجمات التجسس. وشركة “ديسكوفر-تك” تدير منصة تسمح باختراق الأجهزة والتعرف إلى بصمة المستخدم وإدخال برامج التجسس بشكل تلقائي».
ويشير هذا الوصف إلى مخاطر تتجاوز المستخدمين الذين يختارون التفاعل مع محتوى مشبوه، إذ قد يكون التعرض للهجوم ممكناً من دون نقرة أو تنزيل متعمد، إذا كانت المنظومة تستغل ثغرة مناسبة في الجهاز أو البرنامج المستخدم.
«كانديرو» الإسرائيلية في دائرة الاتهامات
ربط التحقيق الحملة بشركة «كانديرو» الإسرائيلية، المعروفة بتطوير أدوات تجسس إلكتروني. وكانت وزارة التجارة الأميركية قد أدرجت الشركة على قائمة القيود التجارية عام 2021، بسبب اتهامات تتعلق بتطوير أدوات استُخدمت لاستهداف مسؤولين حكوميين وصحفيين وغيرهم من الأشخاص.
وغيّرت الشركة اسمها لاحقاً إلى «إنتيغريتي لابس»، وفق المعلومات الواردة عن نشاطها. ويعيد الكشف الجديد تسليط الضوء على الجدل المتعلق بصناعة برامج التجسس التجارية، والجهات التي تشتري هذه الأدوات أو تستخدمها، ومدى قدرتها على اختراق الأجهزة خارج الأطر القانونية والرقابية.
ومع ذلك، فإن ربط حملة محددة بشركة بعينها ينبغي أن يستند إلى الأدلة التقنية التي نشرها الباحثون، مع التمييز بين ما يثبته التحقيق مباشرة وما ينقله عن صلات تجارية أو تقنية محتملة.
تهديد متزايد للصحفيين والمؤسسات الدولية
تسلط نتائج التحقيق الضوء على التحديات التي تواجه الصحفيين والمؤسسات الدولية في حماية أجهزتهم واتصالاتهم من هجمات لا تتطلب بالضرورة تفاعلاً من المستخدم. وتزداد خطورة هذه الهجمات عندما تستهدف أشخاصاً يتعاملون مع مصادر حساسة أو معلومات حكومية أو قضائية.
كما تثير القضية تساؤلات بشأن مسؤولية شركات الإعلان والمنصات الرقمية عن منع استغلال خدماتها في توزيع محتوى يستهدف الأجهزة، وضرورة تعزيز الفحص الأمني للإعلانات وسلاسل التوريد التقنية المرتبطة بها.
ويؤكد الكشف أهمية التعامل مع أمن الأجهزة والبيانات باعتباره قضية تتجاوز كلمات المرور والروابط المشبوهة، إذ قد تعتمد بعض الهجمات المتقدمة على ثغرات لا يستطيع المستخدم العادي اكتشافها أو تفاديها بمفرده.
ويعيد التحقيق فتح النقاش حول صناعة التجسس التجاري، وحدود الرقابة على الشركات التي تطور أدوات اختراق متقدمة، والمخاطر التي قد تواجه الصحفيين والجهات الدولية عندما تُستخدم تقنيات الإعلان الرقمي في عمليات تجسس عابرة للحدود.
اقرأ المزيد
عسكري في البحرية الملكية البريطانية متهم بالتجسس.. معلومات حساسة ودولة أجنبية في قلب التحقيق
تحقيق يكشف خريطة التجسس الإسرائيلية: نصف دول العالم تحت المراقبة الرقمية
إعلانات رقمية تتحول إلى سلاح تجسس إسرائيلي.. ملايين الأجهزة في دائرة الاستهداف من دون نقرة واحدة