

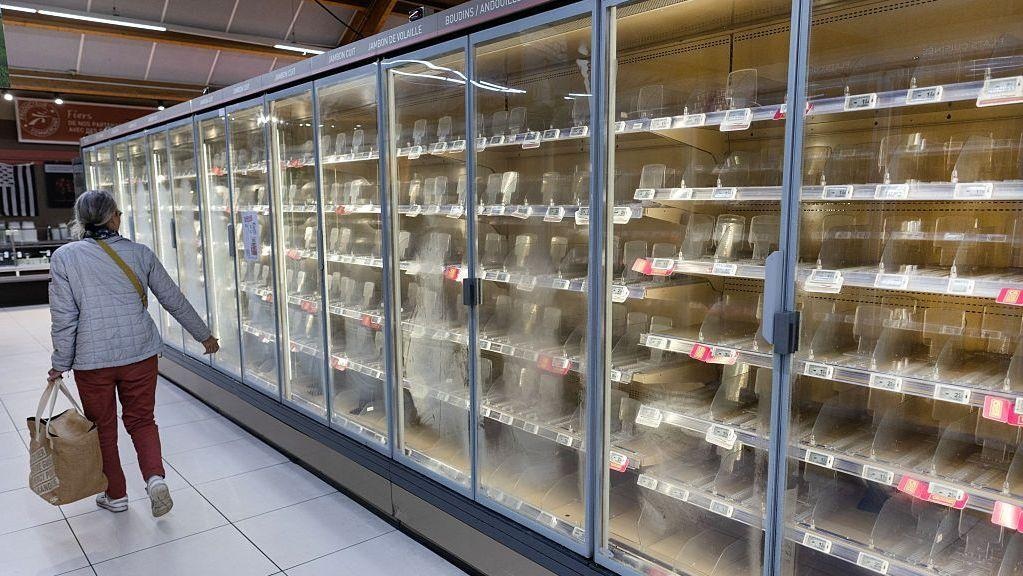
وطن-لم تعد الهجمات السيبرانية تقتصر على سرقة البيانات أو تعطيل الخوادم، بل باتت قادرة على إحداث أضرار مادية مباشرة داخل المنشآت التجارية والغذائية. وفي تطور يكشف خطورة ربط المعدات الصناعية بالإنترنت من دون حماية كافية، تعرضت عشرات المتاجر الكبرى في بلجيكا والسويد ولوكسمبورغ لهجوم إلكتروني مشتبه به استهدف أنظمة التبريد عن بُعد، وأدى إلى ارتفاع درجات الحرارة داخل بعض الثلاجات والمجمدات وإتلاف كميات من المنتجات الطازجة والمجمدة.
وقالت صحيفة «إل كونفيدينثيال» الإسبانية إن الهجوم وقع خلال الساعات الأولى من صباح الاثنين، واستهدف أنظمة التحكم في التبريد المعتمدة على تقنيات إنترنت الأشياء، حيث تمكن المهاجمون، وفق التقرير، من التلاعب بأجهزة ضبط الحرارة وتشغيل أوضاع إذابة الجليد، ما تسبب في اضطراب سلسلة التبريد داخل عدد من الفروع.
ويعيد هذا الحادث تسليط الضوء على مخاطر الهجمات التي تستهدف الأجهزة المتصلة بالإنترنت داخل القطاعات الحيوية، بعدما بات اختراق نظام تبريد قادراً على تحويل عطل تقني إلى خسائر غذائية واقتصادية ومخاطر صحية.
سلاسل كبرى في بلجيكا والسويد ضمن المتضررين
في بلجيكا، أكدت سلسلة «ديلهايز» التابعة لمجموعة «أهولد ديلهايز» تعرض ضواغط التبريد في نحو 40 متجراً لخلل معلوماتي أثر في قدرتها على العمل بصورة طبيعية. ووفقاً لما أوردته الصحيفة الإسبانية، سُجل نمط مشابه في ما لا يقل عن 15 متجراً تابعاً لسلسلة «كارفور»، إضافة إلى 5 فروع امتياز لسلسلة «سبار» المرتبطة بمجموعة «كولرويت».
وامتد التأثير إلى السويد، حيث طالت اضطرابات أنظمة التبريد سلسلتي «آي سي إيه» و**«كوب»**، بعد إبلاغ موظفين عن ارتفاعات غير طبيعية في درجات الحرارة داخل وحدات التبريد، وصلت في بعض الحالات إلى 50 درجة مئوية. وأدى ذلك إلى تعريض المنتجات الطازجة والمجمدة للتلف، ما دفع المتاجر المتضررة إلى سحب كميات من الأغذية من التداول احترازياً، تفادياً لبيع منتجات ربما لم تعد مطابقة لمعايير السلامة الغذائية.
وتشير طبيعة الحادث، بحسب التقرير، إلى إمكانية استغلال الاتصال عن بُعد المخصص لمراقبة معدات التبريد وصيانتها، وتحويله إلى مدخل للتحكم في أجهزة يفترض أن تعمل ضمن أنظمة صناعية محمية.
هجوم فرنسا.. مئات المتاجر وخسائر بملايين اليوروهات
لا يبدو الحادث الأوروبي منفصلاً عن هجوم سابق شهدته فرنسا خلال أكتوبر الماضي، واستهدف أنظمة التبريد في نحو 700 متجر، بينها فروع تابعة لسلاسل «إنترمارشيه» و**«إي. لوكلير»** و**«كارفور»** و**«كوبيراتيف يو»**. وبحسب صحيفة «إل كونفيدينثيال»، شهدت بعض المتاجر، خصوصاً في منطقة نورماندي، ارتفاعاً حاداً في درجات الحرارة تجاوز 80 درجة مئوية في عدد من المواقع، كما اندلعت حرائق محدودة في بعض المحركات.
واضطرت المتاجر المتضررة إلى التخلص من أطنان من المنتجات الطازجة والمجمدة بسبب المخاطر المحتملة على سلامة المستهلكين، فيما قُدرت الخسائر الإجمالية بعشرات الملايين من اليوروهات. ويكشف تكرار هذا النمط من الهجمات تحولاً في طبيعة التهديدات السيبرانية التي تواجه قطاع التجزئة، إذ لم يعد استهداف قواعد بيانات العملاء أو أنظمة الدفع الهدف الوحيد للمخترقين، بل أصبحت المعدات التي تتحكم في ظروف تخزين الغذاء هدفاً محتملاً أيضاً.
وحدات التحكم الحراري.. ثغرات قد تفتح الباب أمام الاختراق
سلطت التحقيقات التي أعقبت الهجوم الفرنسي الضوء على ثغرات محتملة في وحدات التحكم بدرجات الحرارة المستخدمة في أنظمة التبريد التجارية، ولا سيما بعض الطرازات القديمة أو التي لم تحصل على التحديثات الأمنية اللازمة. وذكرت الصحيفة أن التحقيقات التي قادتها الوكالة الوطنية الفرنسية لأمن نظم المعلومات ربطت نقاط ضعف بمعدات من إنتاج شركتي «دانفوس» الدنماركية و**«كوبلاند»**، مشيرة إلى وجود أجهزة كانت متصلة بخوادم ويب مكشوفة على الشبكة العامة.
ومن بين أوجه القصور التي تحدث عنها التقرير استخدام كلمات مرور افتراضية أو بيانات اعتماد ضعيفة، الأمر الذي قد يسمح بالوصول إلى أنظمة التحكم من دون تجاوز إجراءات حماية معقدة. وتكشف هذه المشكلة خللاً أوسع في دمج المعدات الصناعية القديمة مع شبكات الإنترنت الحديثة. فالأجهزة التي صُممت للعمل داخل المتاجر والمنشآت أصبحت متصلة بالشبكة لتسهيل المراقبة والصيانة عن بُعد، لكن بعض الشركات لم تواكب هذا التحول بتحديثات أمنية تتناسب مع مستوى المخاطر الجديد.
أيرلندا.. 13 متجراً تتعرض لحادث مشابه
امتدت المخاوف إلى أيرلندا، حيث أكدت مجموعة «موسغريف» تعرض 13 متجراً تابعاً لسلسلة «سوبر فالو» لحادث مشابه طال أنظمة التبريد. وبحسب «إل كونفيدينثيال»، ارتبط الخلل بنموذج تقني محدد من معدات التبريد، لكن الشركة قررت سحب جميع المنتجات الطازجة والمجمدة من الفروع المتضررة كإجراء احترازي لحماية المستهلكين.
كما بدأت المجموعة تحقيقات بالتعاون مع خبراء الأمن السيبراني وموردي البنية التحتية التقنية، في محاولة لتحديد طبيعة الاختراق واحتواء آثاره. وساعدت أنظمة المراقبة والإنذار المبكر، وفق التقرير، على عزل الحادث والحد من انتشاره إلى منشآت أخرى تابعة للمجموعة، ما حال دون اضطراب أوسع في عملياتها.
إنترنت الأشياء.. من وسيلة لتوفير التكاليف إلى مدخل للهجمات
يعيد استهداف أنظمة التبريد فتح النقاش حول المخاطر الأمنية المتزايدة لتقنيات إنترنت الأشياء، التي تتيح للشركات مراقبة المعدات الصناعية والتحكم فيها عن بُعد، لكنها قد تتحول إلى نقطة ضعف عندما تُترك الأجهزة بإعدادات غير آمنة أو من دون تحديثات دورية. وتكمن خطورة هذه الهجمات في أن المهاجم لا يحتاج بالضرورة إلى سرقة معلومات حساسة حتى يتسبب في أضرار كبيرة؛ فقد يكفيه الوصول إلى وحدة تحكم صناعية وتغيير إعداداتها لإحداث خلل مادي داخل منشأة تجارية.
وبذلك، يمكن أن تنتقل آثار الاختراق من العالم الرقمي إلى الحياة اليومية للمستهلكين، عبر إتلاف الأغذية أو تعطيل الخدمات أو الإضرار بعمليات التخزين والتوزيع. ويطرح تكرار الحوادث في عدد من الدول الأوروبية تساؤلات بشأن مدى جاهزية شركات التجزئة والجهات التنظيمية لحماية المعدات المتصلة بالإنترنت، خصوصاً تلك التي تؤثر مباشرة في سلامة الغذاء وسلاسل الإمداد. فالهجوم على ثلاجة متجر لم يعد مجرد مشكلة تقنية يمكن التعامل معها باعتبارها عطلاً عابراً، بل قد يتحول إلى أزمة اقتصادية وصحية إذا تمكن المخترقون من تعطيل أنظمة التبريد على نطاق واسع.
اقرأ أيضاً
تحقيق يكشف استخدام إعلانات رقمية في حملة تجسس إسرائيلية طالت أجهزة موظفين في «الجزيرة»
إعلانات رقمية تتحول إلى سلاح تجسس إسرائيلي.. ملايين الأجهزة في دائرة الاستهداف من دون نقرة واحدة
اختراق يهز «بينانس».. تحويلات بـ6.3 مليارات دولار خلال 20 دقيقة تفتح أسئلة أمنية خطيرة