
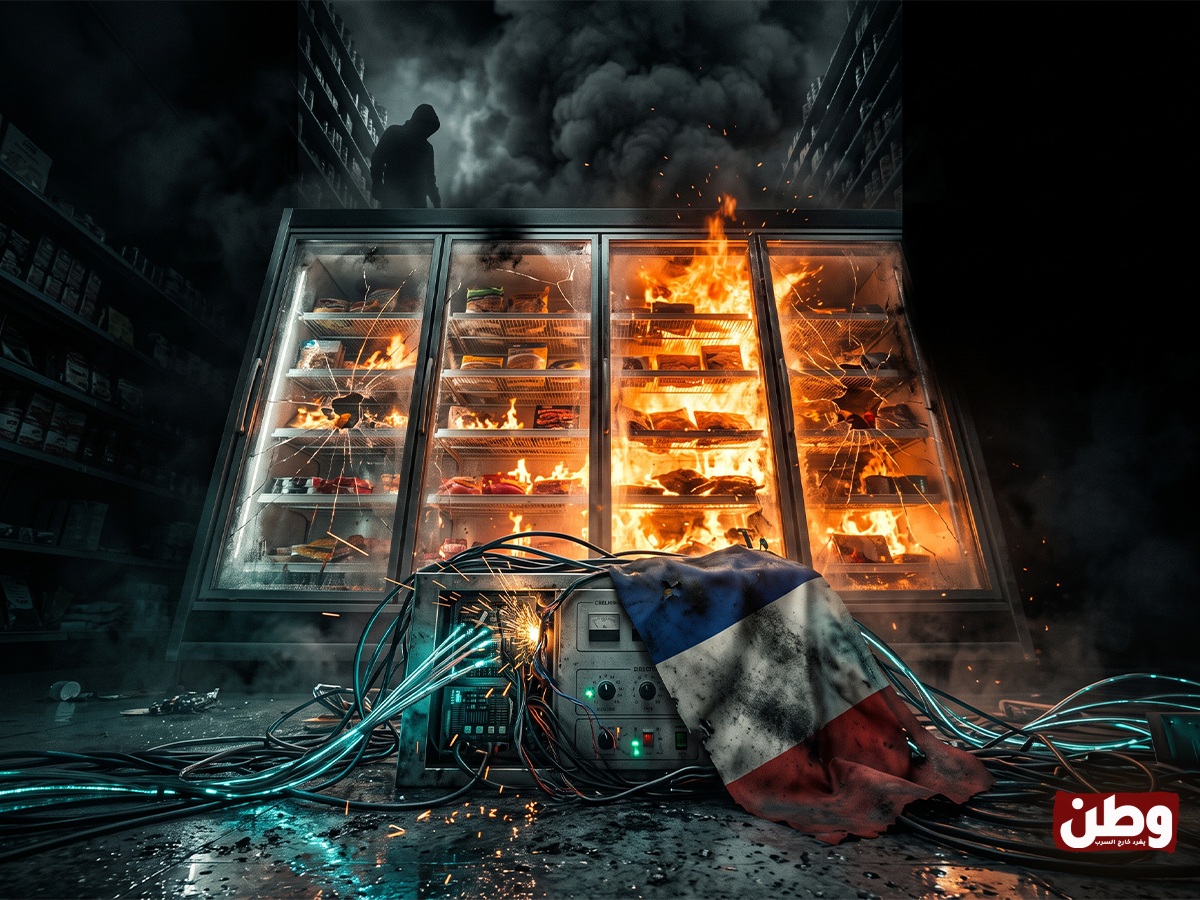
وطن-في هجوم إلكتروني غير مألوف، تحولت أنظمة التبريد في مئات المتاجر الكبرى بفرنسا إلى مصدر للخطر، بعدما تلاعب قراصنة بإعدادات التحكم في درجات الحرارة ودورات إزالة الجليد، ما تسبب في إتلاف كميات كبيرة من المنتجات الطازجة والمجمّدة، وسط تقارير عن اندلاع حرائق في بعض المتاجر.
واستهدف الهجوم، الذي وقع خلال ليلة 11 إلى 12 أكتوبر/تشرين الأول 2026، أنظمة التبريد في عدد من سلاسل التوزيع الكبرى، بينها إنترمارشيه، وكارفور، ومونوپري، وتعاونية «يو»، إضافة إلى متاجر من سلاسل أخرى. وبدأت السلطات الفرنسية تحقيقاً في الواقعة، التي كشفت كيف يمكن لاختراق رقمي أن يتجاوز سرقة البيانات وتعطيل المواقع، ليطال تجهيزات مادية أساسية لحفظ الغذاء.
مئات المتاجر أمام خسائر غذائية ومالية
أفادت تقارير إعلامية فرنسية بأن الهجوم طال مئات المتاجر في أنحاء البلاد، مع اختلاف الأعداد بحسب السلاسل التجارية والمعلومات التي أُعلنت خلال التحقيقات الأولية.
وذكرت صحيفة «لوموند» أن نحو 300 متجر تابع لمجموعتي إنترمارشيه و«نيتو» تأثر بالهجوم، إلى جانب قرابة 100 متجر من شبكة تعاونية «يو»، ونحو 80 متجراً لكارفور، وعدد من متاجر «إي. لوكلير»، ونحو 30 متجراً لمونوپري.
واضطرت متاجر متضررة إلى التخلص من منتجات طازجة ومجمّدة بعدما أصبحت ظروف حفظها غير مضمونة. وفي إحدى الحالات التي نقلتها الصحيفة، ارتفعت حرارة غرفة التبريد إلى 50 درجة مئوية، فيما أدى اضطراب التجهيزات إلى تدفق المياه وتشغيل نظام الرش الآلي داخل المتجر.
ولا تقتصر الخسائر على قيمة السلع التي أُتلفت، بل تشمل أيضاً تعطّل تجهيزات التبريد، وتكاليف إعادة تشغيلها وفحصها، والاضطرار إلى إفراغ وحدات التخزين، فضلاً عن احتمال تعطل النشاط التجاري مؤقتاً. وقدّرت تقارير إعلامية الخسائر المحتملة بملايين اليوروهات، لكن الحصيلة النهائية لم تكن قد حُسمت في التقارير الأولية.
كيف تحولت أنظمة التبريد إلى مصدر للخطر؟
بحسب المعلومات المنشورة، لم يكن الهجوم مجرد تعطيل عادي للأجهزة، بل استهدف أنظمة التحكم التي تراقب درجات الحرارة وتدير دورات إزالة الجليد في معدات التبريد والتجميد.
وتتيح هذه الأنظمة تشغيل التجهيزات ومراقبتها عن بُعد، كما تساعد على ضبط درجات الحرارة وإطلاق التنبيهات عند رصد خلل. لكن التلاعب بإعداداتها قد يحوّل الوظائف المصممة للحفاظ على المنتجات إلى عامل يهدد سلامتها.
وفي الحالات التي كُشفت تفاصيلها، عُدّلت إعدادات إزالة الجليد لتعمل عند درجات حرارة مرتفعة، كما جرى تمديد مدة الدورة في بعض التجهيزات، ما ساهم في تأخير اكتشاف الخلل وتفاقم الأضرار.
وهكذا، لم يعد الاختراق محصوراً في أنظمة المعلومات التي تدير المبيعات أو بيانات العملاء، بل وصل إلى التكنولوجيا التي تتحكم مباشرة في المعدات المادية داخل المتاجر.
ثغرات في أنظمة قديمة تفتح الباب أمام القراصنة
أشارت التحقيقات والتقارير الأولية إلى أن نقطة الدخول في الهجوم الأول ارتبطت ببرمجيات للتحكم في أنظمة التبريد توفرها شركة «دانفوس» الدنماركية.
وأوضحت الشركة، وفق ما نقلته «لوموند»، أن عدداً من الوحدات المعنية كان قد بلغ نهاية عمره التشغيلي، ولم يعد يحصل على تحديثات للبرمجيات أو تحديثات أمنية. ويثير ذلك تساؤلات حول مدى حماية التجهيزات الصناعية المتصلة بالإنترنت، خصوصاً عندما تستمر المؤسسات في استخدامها بعد توقف الدعم التقني عنها.
وفي تطور لاحق، أفادت تقارير بأن أنظمة تبريد مرتبطة بتقنية «ديكسيل» تعرضت لهجوم مشابه خلال ليلة 12 إلى 13 أكتوبر/تشرين الأول. وأشارت المعلومات المنشورة إلى أن بعض المتاجر تمكنت من التدخل سريعاً ومنع تلف البضائع، بينما تضررت تجهيزات أخرى.
ولا تعني هذه المعطيات بالضرورة أن جميع الهجمات اللاحقة انطلقت من نقطة اختراق واحدة، لكنها تعزز المخاوف بشأن اتساع نقاط الضعف في الأنظمة المتصلة المستخدمة داخل قطاع توزيع الأغذية.
هل كان الهجوم جزءاً من اختراق لسلسلة التوريد؟
من بين الأسئلة التي تطرحها الواقعة كيفية وصول المهاجمين إلى أنظمة التحكم في هذا العدد من المتاجر، وما إذا كانت هناك ثغرات مشتركة أو تجهيزات وبرمجيات متشابهة سهّلت توسيع نطاق الهجوم.
وتُعرف الهجمات التي تستغل مورداً أو برنامجاً تستخدمه مؤسسات متعددة باسم هجمات سلسلة التوريد. وفي هذا النوع من الهجمات، قد يسمح اختراق أحد المكونات التقنية أو أحد مقدمي الخدمات بالتأثير في عدد من المؤسسات التي تعتمد عليه.
لكن هذا التفسير لا ينبغي اعتباره نتيجة نهائية للتحقيق في الحالة الفرنسية؛ فالمعلومات المنشورة عن الهجوم الأول تشير إلى ثغرات في أنظمة التحكم، بينما لم تكن هوية المهاجمين ودوافعهم قد حُسمت. كما لم تعلن أي جهة مسؤوليتها عن الهجوم وفق التقارير المتاحة.
تحقيق فرنسي ومخاوف من تكرار الهجمات
أكدت النيابة العامة في باريس فتح تحقيق في الهجوم، فيما كُلّفت الوكالة الوطنية الفرنسية لأمن أنظمة المعلومات بالمساهمة في التعامل مع الواقعة. وركزت التحقيقات على تحديد طريقة الاختراق، وحجم الأضرار، والجهات التي قد تكون مسؤولة عنه.
وتسلط الحادثة الضوء على تحدٍّ متزايد يواجه المؤسسات التي تعتمد على أنظمة تشغيل متصلة بالشبكات: فالتكنولوجيا التي تساعد على مراقبة المنشآت وإدارتها عن بُعد قد تتحول إلى نقطة ضعف إذا لم تُحدّث برمجياتها، وتُحمَ واجهات التحكم فيها، وتُفصل الأنظمة الحساسة عن الاتصالات غير الضرورية. كما تبرز أهمية وجود وسائل مراقبة بديلة وإجراءات تدخل سريعة، بحيث لا يؤدي اختراق نظام رقمي واحد إلى تعطيل واسع النطاق أو خسائر يصعب احتواؤها.
عندما تصبح سلامة الغذاء هدفاً للهجمات السيبرانية
تكشف أزمة المتاجر الفرنسية أن الأمن الغذائي لا يعتمد على توافر المنتجات وسلامة نقلها وتخزينها فحسب، بل يرتبط أيضاً بأمن الأنظمة الرقمية التي تدير البنية التحتية للقطاع. فالتلاعب بإعدادات التبريد يمكن أن يؤدي إلى تلف الغذاء، وإرباك عمليات البيع والتوزيع، وفرض تكاليف كبيرة على الشركات. وإذا امتدت هجمات مماثلة إلى مرافق أكثر حساسية، فقد تصبح آثارها أوسع من الخسائر التجارية المباشرة.
ومع استمرار التحقيقات، يبقى السؤال الأهم: هل ستدفع هذه الحادثة المؤسسات إلى إعادة تقييم أمن تجهيزاتها المتصلة بالإنترنت قبل أن تتحول ثغرات تقنية قديمة إلى مصدر تهديد جديد للغذاء وسلاسل الإمداد؟
اقرأ المزيد
احتجاجات الطلاب في فرنسا تكشف أزمة التعليم في الضواحي: مدارس متهالكة وفرص غير متكافئة
«غضب المدارس يخنق حكومة فرنسا».. تصعيد طلابي حاد يضع ماكرون ولوكورنو أمام الاختبار الأصعب!
تقرير حقوقي: فرنسا وافقت على 35 صفقة عسكرية جديدة لإسرائيل رغم انتقادات ماكرون لحرب غزة
فرنسا.. مراهق يفقد يده بانفجار قنبلة للشرطة خلال احتجاجات طلابية